
aktualno
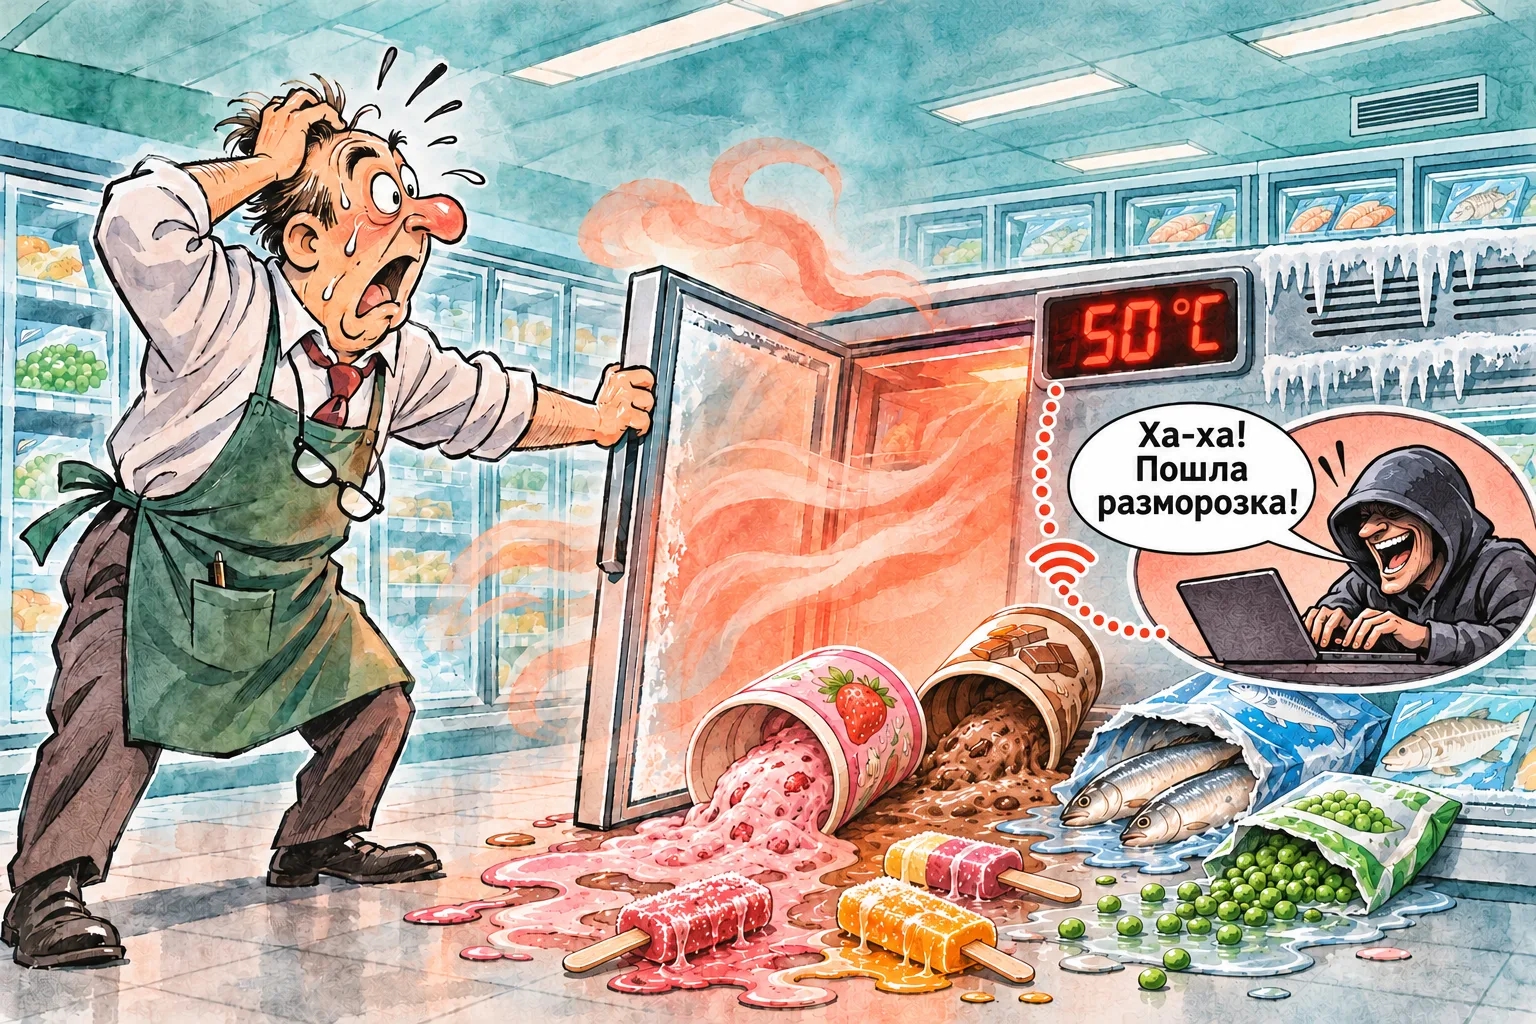
Evropa: Proruski skupini prevzeli odgovornost za napade na hladilne sisteme trgovcev
05.11.2026.
Hekerski skupini NoName057(16) in Z-Pentest sta prevzeli odgovornost za kibernetske napade, ki so v ponedeljek, 2. novembra, prizadeli hladilne sisteme trgovcev v približno ducatu evropskih držav. Med prizadetimi verigami so Delhaize, Carrefour in Edeka. Vpletenost skupin za zdaj ni neodvisno potrjena.
svetovne
KONTAKT
In B2B Media, poslovno komuniciranje, d. o. o.
Brnčičeva 13
1231 Ljubljana – Črnuče
O NAS
InStore je edina regionalna medijska platforma, ki skozi mesečno brezplačno revijo in distribucijo neposredno v roke bralcem, digitalne kanale (splet, družbena omrežja in aplikacije), organizacijo konferenc in strokovnih delavnic pokriva področje potrošnih/vsakodnevnih dobrin (FMCG) in z njim povezane industrije.
NEWSLETTERPrijavite se na našo e-novico in bodite vedno na tekočem z najnovejšimi novicami, dogodki in ekskluzivnimi vsebinami. Ne zamudite priložnosti, da prvi izveste, kaj je novega!